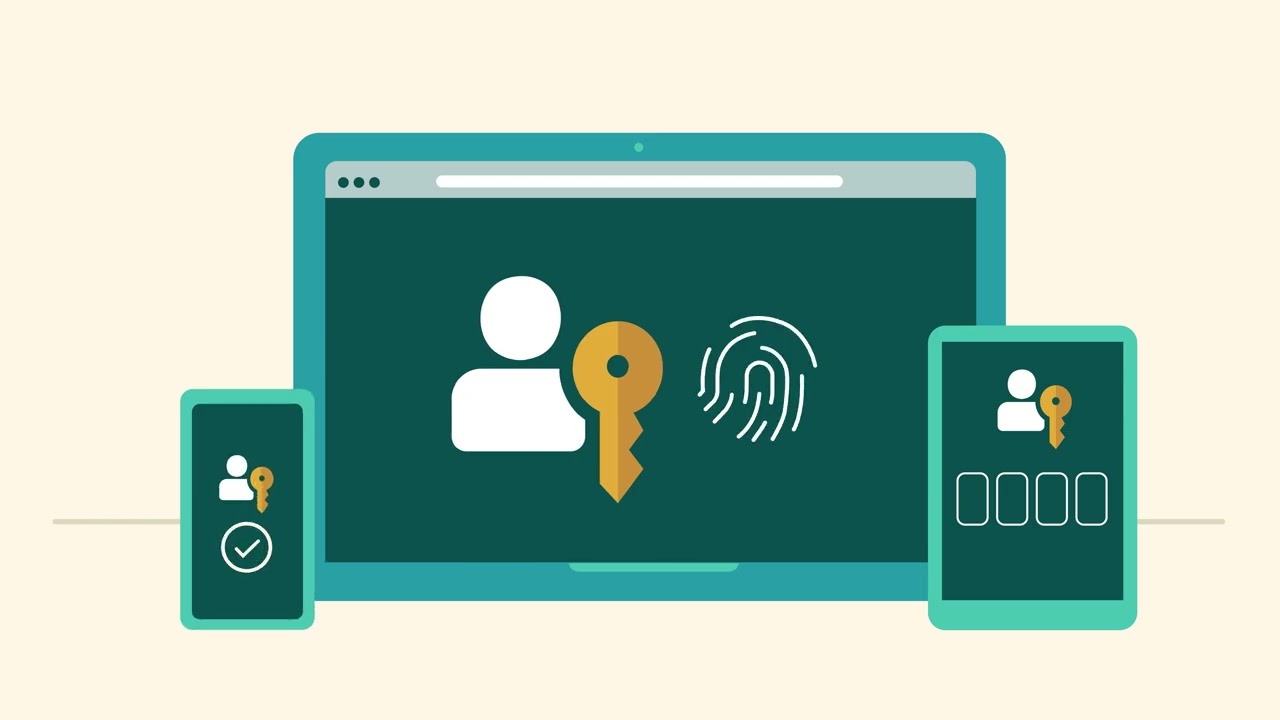
Passkey é uma credencial criptográfica que permite entrar em sites e aplicativos sem digitar senha. Em vez de memorizar uma combinação, você confirma o acesso com o mesmo método usado para desbloquear o aparelho — impressão digital, reconhecimento facial, PIN ou padrão.
A chave privada permanece protegida no dispositivo, no gerenciador de credenciais ou em uma chave física compatível. O serviço guarda apenas a chave pública correspondente. Por isso, não existe uma senha reutilizável para ser adivinhada, vazada ou digitada em uma página falsa.
Resposta rápida: passkey vale a pena?
Sim. Quando um serviço confiável oferecer passkey, a troca geralmente melhora segurança e praticidade. Ela reduz o risco de phishing e elimina a repetição de senhas entre contas. O cuidado essencial é manter o bloqueio de tela forte, os métodos de recuperação atualizados e criar passkeys somente em aparelhos pessoais.
A adoção ainda é gradual. Alguns serviços mantêm a senha como alternativa; outros permitem removê-la. Antes de abandonar um método antigo, confirme que você possui uma segunda forma segura de acesso, como outro aparelho sincronizado, uma chave física ou os canais oficiais de recuperação da conta.
Como uma passkey funciona
Ao criar uma passkey, o aparelho gera um par de chaves matematicamente relacionado. A chave pública é enviada ao site e pode ser armazenada sem revelar o segredo. A chave privada fica sob o controle do usuário e não precisa ser transmitida ao servidor.
No login, o site envia um desafio único. Depois que você desbloqueia a credencial localmente, a chave privada assina esse desafio. O servidor verifica a assinatura com a chave pública cadastrada e libera a conta. A assinatura vale apenas para aquela tentativa e não entrega a chave privada.
1. O site oferece a opção
Cadastro ou segurança da contaVocê escolhe criar uma passkey em um serviço compatível e confirma qual conta será vinculada.
2. O aparelho cria duas chaves
Criptografia de chave públicaA chave pública vai para o serviço; a privada fica protegida pelo dispositivo, gerenciador ou chave física.
3. Você desbloqueia localmente
Face, digital, PIN ou padrãoA biometria ou o PIN autoriza o uso da chave privada, mas não é enviado ao site.
4. O desafio é assinado
Sem segredo compartilhadoO serviço valida a assinatura e conclui o login sem receber uma senha reutilizável.
Por que passkeys resistem a phishing
Uma passkey é vinculada ao site ou aplicativo para o qual foi criada. Se uma página falsa imitar a tela de login, o navegador não oferece a credencial do domínio verdadeiro. Isso bloqueia o golpe comum em que a vítima entrega a senha e o código de verificação a um invasor.
Também não há uma mesma credencial para reutilizar em várias contas. Cada serviço recebe uma chave pública diferente. Um vazamento do banco de dados do site, portanto, não fornece ao criminoso uma senha que possa ser testada ali ou em outros endereços.
Passkeys reduzem ataques remotos, mas não tornam a conta invulnerável. Malware no aparelho, recuperação de conta mal protegida, sessão já aberta e engenharia social contra o suporte continuam sendo riscos. Atualizações, bloqueio de tela e revisão periódica dos dispositivos conectados permanecem importantes.
Passkey, senha, biometria e autenticação em dois fatores
Senha é um segredo que o usuário e o serviço conhecem; por isso pode ser copiada, vazada ou reutilizada. A passkey usa um segredo que permanece com o usuário e uma chave pública que fica no serviço.
A impressão digital e o rosto não são a passkey. Eles apenas desbloqueiam a chave privada no aparelho. Segundo a FIDO Alliance, os dados biométricos e seu processamento continuam locais; o servidor recebe somente a confirmação necessária para verificar a assinatura.
Autenticação em dois fatores descreve o uso de mais de uma prova. Uma passkey pode combinar posse do aparelho com o desbloqueio local e, dependendo da política do serviço, substituir senha e código por SMS. Algumas contas corporativas ainda usam a passkey como segundo passo. Já uma chave de segurança USB ou NFC pode armazenar uma passkey vinculada ao próprio dispositivo.
Senha
Algo que você sabePode ser digitada em qualquer lugar, copiada por phishing e reutilizada por engano.
Passkey sincronizada
Gerenciador de credenciaisPode acompanhar o usuário entre aparelhos do mesmo provedor, com proteção e recuperação próprias.
Passkey vinculada ao dispositivo
Um aparelho ou chave físicaNão é sincronizada e exige acesso ao autenticador onde foi criada.
Biometria ou PIN
Desbloqueio localAutoriza o uso da credencial; não substitui o par de chaves e não é compartilhado com o site.
Onde a passkey fica guardada?
Ela pode ficar no gerenciador integrado ao sistema, em um gerenciador de terceiros compatível ou em uma chave física FIDO2. Passkeys sincronizadas são disponibilizadas em outros aparelhos conectados ao mesmo provedor; as vinculadas a um dispositivo permanecem apenas naquele autenticador.
No Android, o sistema pode usar o Gerenciador de Senhas do Google ou outro provedor configurado. Em iPhone, iPad e Mac, o app Senhas e as Chaves do iCloud sincronizam credenciais entre dispositivos autorizados. A disponibilidade em Windows depende da versão, do navegador, do Windows Hello e do provedor escolhido.
Sincronizar não significa tornar a credencial pública. A FIDO Alliance informa que provedores de passkeys usam criptografia de ponta a ponta e proteções de conta. Mesmo assim, a segurança passa a depender também do provedor e do processo de recuperação dele; escolha um serviço confiável e proteja sua conta principal.
Como criar e usar uma passkey
O nome dos menus muda de acordo com o serviço, mas o processo costuma começar em Conta, Segurança, Login ou Métodos de acesso. Procure por ‘passkey’, ‘chave de acesso’ ou ‘entrar sem senha’. Depois de confirmar sua identidade, escolha onde salvar e desbloqueie o aparelho.
No Google, por exemplo, a página de passkeys da conta permite criar a credencial no telefone, computador ou em uma chave de segurança FIDO2. O suporte oficial recomenda sistemas e navegadores atualizados, bloqueio de tela ativo e Chaves do iCloud ligadas em aparelhos Apple.
Abra as configurações de segurança
No site ou aplicativo oficialEntre normalmente, localize passkeys ou chaves de acesso e confirme que o endereço é legítimo.
Escolha o local de armazenamento
Aparelho, gerenciador ou chave físicaUse seu provedor habitual e evite criar a credencial em computador público ou compartilhado.
Confirme com o bloqueio do aparelho
Biometria, PIN ou padrãoEssa verificação autoriza a criação; a biometria continua no dispositivo.
Teste antes de depender dela
Saia e entre novamenteConfirme que a passkey aparece e revise as alternativas de recuperação enquanto ainda está conectado.
Como entrar no computador usando a passkey do celular
Quando a credencial está no telefone, um computador compatível pode exibir um QR code. Você o lê com a câmera do celular, confirma a proximidade — normalmente com Bluetooth ativo — e desbloqueia a passkey no próprio telefone.
O QR code não contém a chave privada. Ele inicia uma comunicação segura entre os aparelhos e ajuda a provar que o telefone está próximo. Não fotografe nem compartilhe códigos recebidos fora de uma tentativa de login iniciada por você; um golpista pode tentar induzir a aprovação de uma sessão que ele mesmo começou.
O que acontece se eu perder ou trocar de celular?
Se a passkey estiver sincronizada, ela pode reaparecer quando você configurar um novo aparelho e entrar no mesmo provedor, seguindo as verificações exigidas. Se estiver vinculada somente ao dispositivo perdido, será necessário usar outra passkey, uma chave física, a senha ainda ativa ou a recuperação oficial do serviço.
Em caso de perda ou roubo, bloqueie ou apague o aparelho à distância quando possível, encerre as sessões associadas e remova a passkey nas configurações da conta. No Google, a orientação é acessar a conta por outro dispositivo, revisar os aparelhos conectados e excluir a credencial do equipamento perdido.
Não espere uma emergência para testar a recuperação. Mantenha e-mail e telefone atualizados, salve códigos de recuperação quando o serviço oferecer e considere uma segunda passkey em outro aparelho pessoal ou chave física para contas importantes.
Cuidados antes de ativar
Use apenas aparelhos pessoais
Nunca em computador compartilhadoQuem consegue desbloquear o dispositivo pode usar a passkey cadastrada nele.
Fortaleça o bloqueio de tela
PIN longo e biometria bem configuradaEvite códigos óbvios e remova biometrias de outras pessoas em aparelhos que guardam suas credenciais.
Atualize sistema e navegador
Compatibilidade e correçõesVersões antigas podem não oferecer todos os fluxos de criação, sincronização e login entre aparelhos.
Revise a recuperação da conta
Antes de remover a senhaConfirme contatos, códigos e um segundo método para não depender de um único dispositivo.
Confira o provedor selecionado
Gerenciador corretoSe você usa mais de um ecossistema, entenda onde a passkey será salva e em quais aparelhos aparecerá.
Remova acessos antigos
Após vender ou perder um aparelhoApague dados, encerre sessões e exclua credenciais que não deveriam continuar associadas à conta.
Perguntas frequentes
Passkey é a mesma coisa que senha? Não. A senha é um texto compartilhado com o serviço; a passkey é um par criptográfico em que a chave privada permanece com o usuário.
O site recebe minha impressão digital ou meu rosto? Não. A biometria é processada localmente para desbloquear a credencial; o site recebe a prova criptográfica, não a digital nem a imagem do rosto.
Passkey funciona sem internet? A verificação local pode ocorrer no aparelho, mas o login em um serviço on-line ainda precisa de conexão para enviar e validar o desafio.
Posso ter mais de uma passkey na mesma conta? Em muitos serviços, sim. Isso permite usar aparelhos ou chaves físicas diferentes e diminui o risco de ficar sem acesso.
Preciso apagar minha senha? Não necessariamente. Cada serviço define se a senha continuará como alternativa. Só a remova quando a conta oferecer recuperação adequada e você tiver mais de um caminho confiável de acesso.
Passkey pode ser roubada? Ela foi projetada para não ser copiada por phishing nem exposta pelo servidor, mas um invasor com controle do aparelho, do provedor ou da recuperação da conta ainda pode representar risco. Proteja todos esses pontos.
Dá para usar no iPhone e no Android? Sim, mas a sincronização automática depende do provedor escolhido. Também é possível autenticar entre aparelhos por QR code ou usar um gerenciador compatível com diferentes plataformas.
Por que o login ainda pede PIN? O PIN desbloqueia a chave privada no seu aparelho. Ele não é enviado ao site e não funciona como a antiga senha da conta.
Leia também no Geek News
Segurança digital também depende da rede, da privacidade dos dados e das permissões concedidas aos aplicativos. Estes guias ajudam a revisar outras partes do uso diário de tecnologia.
Assista ao vídeo
Vídeo incorporado do canal responsável no YouTube.Fontes consultadas
Este guia foi pesquisado e atualizado pela Redação Geek News a partir das fontes abaixo: